
Хакер групата LockBit5 – една от най-могъщите и активни в света, публикува 470 гигабайта данни, откраднати от един от най-големите производители на алкохол в България “Винпром Пещера”. Това съобщи техническото издание Kaldata.com, позовавайки се на информация от портала за киберсигурност и защита на данните Questona.
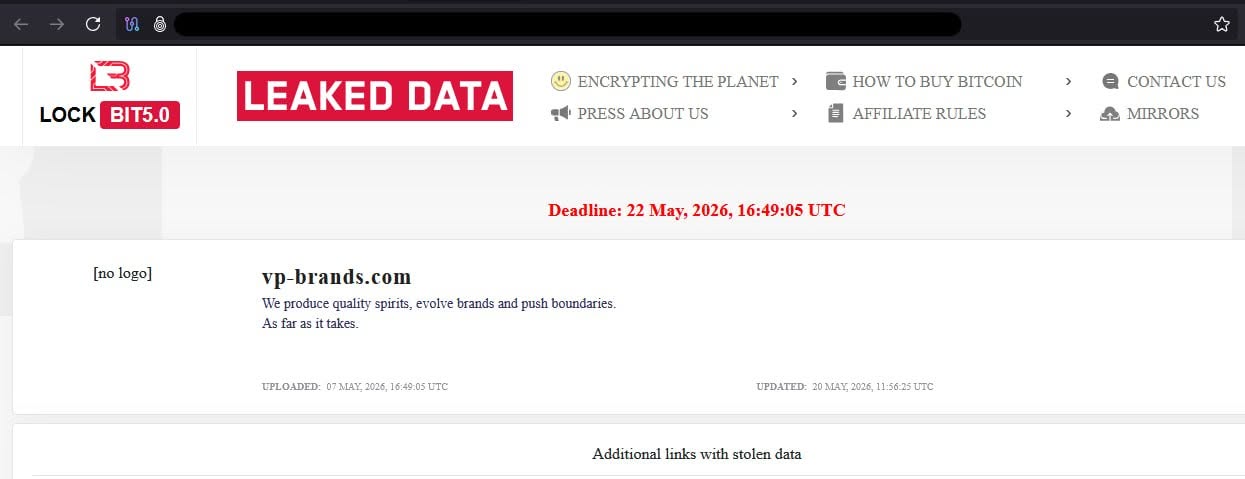
От публикацията става ясно, че хакер групировката е извършила посегателството на 7 май 2026 г.
Използвайки “злонамерен софтуер” (рансуемър) от LockBit5 обявиха пробив в системите на „ВП Брандс Интернешънъл“, известна още като „Винпром Пещера“, един от най-големите производители на алкохол в България. При “Рансуемър” софтуер киберпрестъпниците искат откуп от съответното дружество, за да му върнат откраднатите данни. В този случай, срокът е бил 22 май и не е спазен от компанията. Затова и данните са публикувани и вече са обществено достояние.
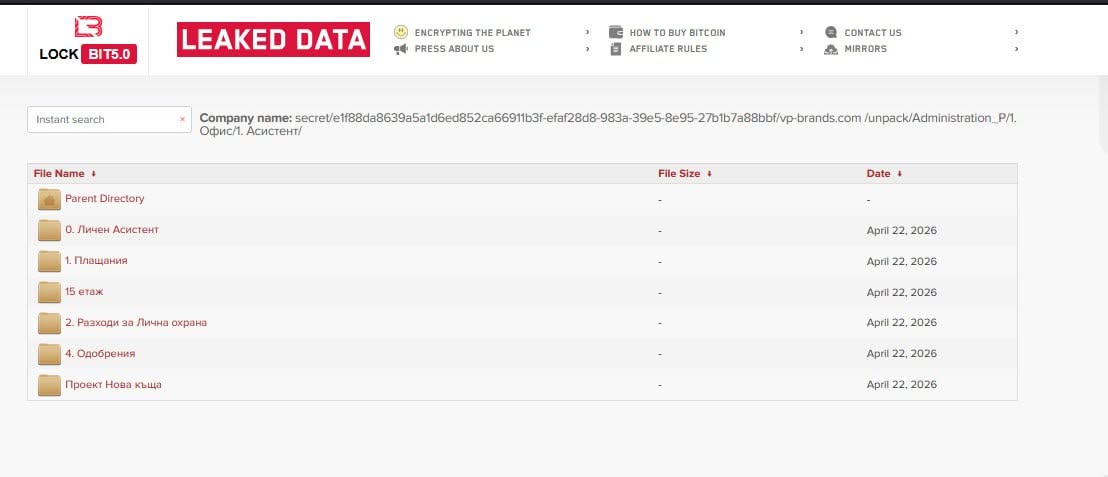
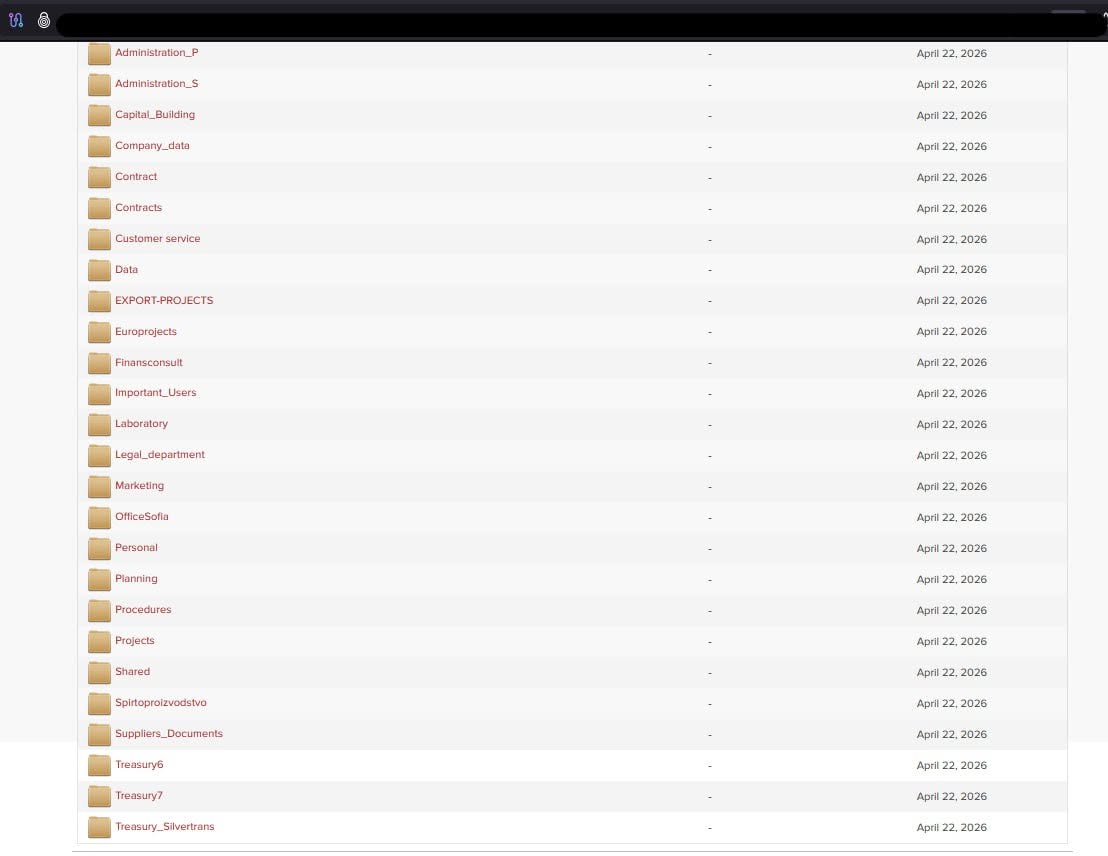
Разглеждайки имената на папките, може да се направи заключение, че се касае за чувствителна лична и фирмена информация. Става въпрос за търговска тайна, молби за отпуск на служители, автобиографии, приходни и разходни отчети, информация за клиенти и доставки, международна дейност, участие в европроекти и други.
Кои са LockBit?
Това е една от най-активните рансъмуер групи в световен мащаб. Работи на принципа на партньорска мрежа, набира агенти, осигурява им зловреден софтуер за криптиране и кражба на данни, след което изнудва жертвите за откуп.
През 2024 г. Европол конфискува голяма част от инфраструктурата им, но групата се завърна под името LockBit5 през 2025 г. Не е първият им случай с българска компания. Всъщност, LockBit се появява за първи път през септември 2019 г. като ransomware платформа, първоначално известна под името ABCD (по разширението, което добавя към криптираните файлове). През 2020 г. започва да използва името LockBit и бързо се превръща в една от най-активните групи за киберизнудване в света.
След хакер атаката заваляха и шеговитите коментари на потребителите във Facebook.
„Посегнаха на най-милото ни„, казва мъж, явно любител на хубавата ракия.
„Новините Днес“ припомня, че при изтичане на лични данни европейското законодателство (GDPR, Регламент ЕС 2016/679) задължава компанията да уведоми Комисията за защита на личните данни (КЗЛД) в срок от 72 часа от установяване на инцидента, а при висок риск – и засегнатите лица. При нарушение санкциите могат да достигнат до 20 млн. евро или 4% от годишния оборот.
Официална реакция от „ВП Брандс Интернешънъл“ към момента не е публикувана.